

生成AI・シャドーAIの情報漏洩事例と関連事案|国内20件
生成AIやシャドーAI(会社が承認していないAIの業務利用)が関わって実際に公表された事案を、組織名・発生年月日・何が起きたか・公表元のURLつきで一覧にしました。国内20件、海外のサービス側事案4件、官公庁の対応4件です。掲載しているすべての事案について、当事者の公表文または報道の該当ページを実際に開いて確認しています。最終確認日は2026年10月14日です。料金や体制と違い、事案は消えたり増えたりします。毎月見直します。
1. 当事者(企業・団体・官公庁)の公表文を最優先とし、無い場合のみ大手報道を使いました。他社のまとめ記事からの孫引きはしていません。
2. 掲載したURLはすべて開いて生存を確認しています。
3. 公表されていない数値は書いていません。推計値は載せません。
4. 「漏えいの可能性」と「漏えいの確定」を区別して書いています。公表文が可能性としているものを、漏えいしたとは書きません。
5. 確認できなかったものは、確認できなかったと書きます。
3年間、国内で公表された「社員が未承認AIに入力した」事案は確認できなかった
生成AIの情報漏洩を扱った記事は数多くありますが、そこに載っている事例のほとんどは海外のものです。私たちが2023年から2026年9月までの国内の公表事案を一件ずつ確認したところ、次のことが分かりました。
一次情報で確認できた範囲での結論
- 2023年・2024年・2025年の3年間で、「社員が会社の許可していない生成AIに社内情報を入力した」と組織名つきで公表された国内の事案は、1件も確認できませんでした。
- 一次情報で確認できた範囲では、国内で初めてそれが公表されたのは2026年9月のRIZAPの事案です(委託元の一つであるIHIグループ健康保険組合が9月2日、RIZAPが9月3日に公表)。
- 一方で、AIの生成物をそのまま使って謝罪に至った事案や、攻撃側がAIを使って侵入した事案は、この3年間で継続的に起きています。
ここで注意が必要なのは、公表事案が少ないことは、起きていないことを意味しないという点です。個人が自分のスマートフォンやブラウザで生成AIを使った場合、会社側にログが残りません。気づかれなければ公表もされません。RIZAPの事案も、発覚のきっかけは従業員本人の自己申告でした。発覚のしかた別の事例はシャドーAIの事例(どう見つかったか)にまとめています。
なお、生成AIの情報漏洩をまとめた記事で必ずと言っていいほど引用されるサムスン電子の事例は、韓国企業の事案であり日本国内の事例ではありません。この一覧では国内と海外を分けて掲載しています。
国内で公表された事案20件
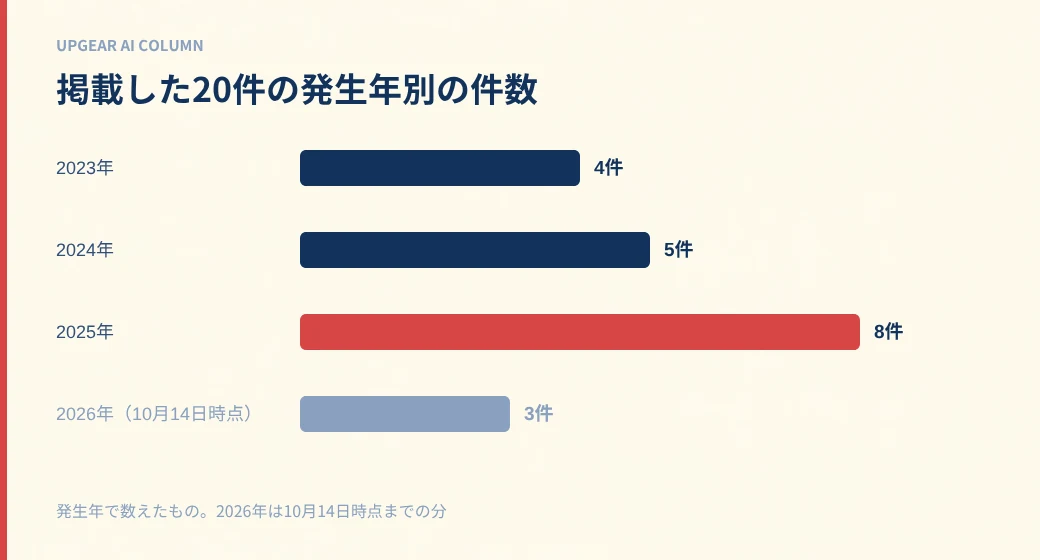
組織名または当事者が公表されている国内の事案です。新しい順に並べています。経路の記号は次のとおりです。
- A 社員が会社未承認のAIに社内情報を入力
- B AIサービス側の不具合・設定
- C AIを悪用した外部からの攻撃
- D AIの生成物をそのまま使って問題化
- E その他(権利侵害・行政上の対応)
| 発生・公表 | 組織 | 何が起きたか | 経路 | 出典 |
|---|---|---|---|---|
| 2026年9月18日公表 (8月23日配信の記事) |
株式会社小学館(サライ.jp編集部) | 委託先を通じて発注した記事のイラストで、イラストレーターがWeb上の肖像画を権利の確認をせずにChatGPTへ読み込ませて出力した画像を加工し、編集部と委託先も権利関係を十分に確認しないまま掲載した。著作権者の許諾がなかったとして謝罪した | D | 当事者公表 サライ.jp |
| 2026年9月3日公表 (2026年8月20日発覚) |
RIZAP株式会社 | 健康経営・保険者事業部の社員が、特定保健指導管理システムのデータ集計中に、誤って個人で使用している外部の生成AIサービスに対象データをアップロード(同社公表)。19,996名分。疾患情報(高血圧症・糖尿病・脂質異常症)を含む要配慮個人情報が対象 | A | 当事者公表 RIZAP |
| 2026年8月14日投稿 (8月17日謝罪) |
味の素株式会社 | レシピサイトの公式Xに投稿した画像で、明るさと背景をAIで調整した際に商品ラベルの文字が崩れ、AI生成ではないかと指摘が相次いだ。確認が不十分だったとして謝罪し、加工前の写真を掲載し直した | D | 報道 ITmedia AI+ |
| 2025年12月9日(第一報) 12月11日(第二報) |
株式会社サクラクレパス | 海外イベントの販促物に生成AI使用の疑いが浮上。調査の結果、販売子会社が生成AIで制作していたと確認し謝罪・撤去した | D | 当事者公表 サクラクレパス 第一報/サクラクレパス 第二報 |
| 2025年11月26日 | 女川町(宮城県) | 町の公式Xがクマ出没の注意喚起として投稿した画像が、生成AIによるフェイク画像と判明。同日中に訂正・謝罪した | D | 報道 ITmedia AI+ |
| 2025年11月20日 | 個人(千葉県警発表) | 他人が生成AIで作成したCG画像を無断で加工し電子書籍の表紙に使用したとして、著作権法違反(複製権侵害)の疑いで書類送検。AI生成画像の無断複製による摘発としては初とみられる、と報じられている | E | 報道 時事ドットコム |
| 2025年11月4日発生 (逮捕は2026年6月) |
バンダイチャンネル (バンダイナムコフィルムワークス) |
逮捕された少年は、プログラムを自分で作りChatGPTに聞いて完成させたと供述したと報じられている。46,812アカウントが無断で退会処理された | C | 報道 ITmedia NEWS |
| 2025年8月6日 | 神戸風月堂 | あんこの大量誤発注を告知する公式Xの投稿に生成AI画像を用いたことなどから誤発注商法との批判を受け、投稿内容が誠実さに欠けたとして謝罪した | D | 報道 ライブドアニュース |
| 2025年8月2日ごろ指摘 (8月4日報道) |
日本航空(JAL) | 新クレジットカードの公式サイト画像について、フォークの形状やカードのデザインが実物と異なるなど不自然な点が指摘され、生成AIの使用ではないかと話題になった。同社は、一部の画像に生成AIで制作したものが含まれると説明し、暫定的に修正した | D | 報道(当事者コメント含む) ITmedia AI+ |
| 2025年3月10〜11日ごろ | 山形鉄道(被害) | 地方銀行を装う自動音声電話で偽サイトへ誘導し、ログイン情報等を入力させて約1億円を不正送金。報道は見出しで生成AIの悪用にも触れているが、音声合成に生成AIが使われたと断定した公表資料は確認できていない | E | 報道 日本経済新聞 |
| 2025年1月18日発生 (3月17日に調査完了を公表) |
株式会社快活フロンティア(快活CLUB) | 会員アカウント管理システムへの不正アクセス。漏えいの可能性のある個人情報は7,290,087件。第五報で「個人情報が漏えいした事実や、漏えいに伴う二次被害が発生した事実は確認されておりません」と明記されている(その後、ITmedia NEWSが読売新聞オンラインの報道として伝えたところでは、警視庁はグループが盗み取った会員情報を約725万件とみている。会員情報の悪用は確認されていないという)。容疑者の逮捕は2025年12月4日に同社が公表。攻撃側がChatGPTを悪用したとする点は報道によるもので、同社の公表文には記載がない | C | 当事者公表+報道 快活フロンティア 第五報 |
| 2024年10月から活動 (12月13日報道) |
声優有志26名(山寺宏一氏・梶裕貴氏ほか) | 声を無断でAIに学習させ、ボイスチェンジャー化される被害に反対する NOMORE無断生成AI 有志の会が、2024年10月から啓発動画を順次公開していると報じられた | E | 報道 弁護士JPニュース |
| 2024年11月13日 | 協同組合日本俳優連合/一般社団法人日本芸能マネージメント事業者協会/一般社団法人日本声優事業社協議会 | 無断で実演家の声を使った生成AI音声・動画がインターネット上で氾濫していることに対し、音声業界3団体が共同で意見を表明した | E | 当事者公表 日本俳優連合 |
| 2024年8月17〜19日 | 日本マクドナルド | AI生成のイラスト・アニメーションを使った広告動画を公式Xで公開し、批判が集中した | D | 報道 ITmedia AI+ |
| 2024年4月16日報道 (2024年2月発生) |
個人(神戸市在住の被害者) | 著名人を名乗る人物からの音声メッセージを信じ、投資勧誘で5,265万円をだまし取られた。報道はAIによる偽音声・動画の手口として紹介しているが、この音声がAIで作られたと確認した記述はない | E | 報道 関西テレビ |
| 2024年1月6〜10日 | ワコム(米国法人の公式SNS) | 広告に使ったイラストがAI生成物ではないかと指摘され炎上。同社は他社から購入し検出ツールでは検出されなかったと説明したうえで使用を中止した | D | 当事者説明+報道 ASCII.jp |
| 2023年11月30日発覚 (2024年3月19日公表) |
リートンテクノロジーズジャパン (生成AI「リートン」) |
データベースの設定不備により、利用者のニックネーム・入力したプロンプト・メールアドレス・LINE UIDが第三者から閲覧できる状態になっていた | B | 報道 窓の杜 |
| 2023年7月27日報道 (2023年5月までの1年間) |
日本のChatGPT利用者(少なくとも661件) | 情報窃取型マルウェアによって盗まれたChatGPTのログイン情報がダークウェブで取引されていたと調査会社が指摘。日本分は少なくとも661件 | C | 報道 日経ビジネス |
| 2023年5月29日〜6月7日 | 集英社(週刊プレイボーイ編集部) | 画像生成AIで作った架空アイドルのデジタル写真集を販売したが、生成AIをとりまくさまざまな論点・問題点についての検討が十分ではなかったとして6月7日に販売を終了した | D | 報道 ITmedia NEWS |
| 2023年4月10〜13日 | あきんどスシロー(公式SNS) | 画像生成AIで作った寿司のイラスト11枚を連投し、既存イラストの無断学習・著作権侵害の懸念から批判を受けた | D | 報道 Business Journal |
出典欄の「当事者公表」は、その組織自身が公表した文書を確認したものです。「報道」は、当事者の公表文が見つからず報道で確認したものを指します。
RIZAPの事案:組織名つきで公表された入力型
この一覧のなかで、社員が会社の許可していない生成AIに情報を入力したと組織名を明示して公表されている国内の事案は、RIZAPの1件です。2026年10月23日には、パナソニック オペレーショナルエクセレンスも、社内で禁止している外部の生成AIに従業員・元従業員・家族の個人情報を含むデータをアップロードしたと公表しています。RIZAPと委託元の公表文から分かることを、次の表にまとめました。
| 発生 | 2026年8月20日。従業員本人の自己申告により発覚 |
|---|---|
| 公表 | 2026年9月3日(RIZAP)/2026年9月2日(IHIグループ健康保険組合)/2026年9月4日(地方職員共済組合)/2026年9月17日(東京金属事業健康保険組合) |
| 何が起きたか | 健康経営・保険者事業部の社員が、特定保健指導管理システムのデータ集計作業中に、誤って個人で使用している外部の生成AIサービスに対象データをアップロードした(同社公表)。同社は再発防止策として、許諾していない生成AIサービスの業務利用禁止を改めて全社に周知したとしています |
| 対象データ | 特定保健指導管理システムに2026年1月1日から8月19日までに登録された対象者データの一部 |
| 人数 | 合計19,996名分。この合計値はRIZAPの発表文ではなく、データ提供元である全国土木建築国民健康保険組合の公表文に基づきます(同組合分は1,167名、IHIグループ健康保険組合分は210名)。委託元の公表文では、地方職員共済組合分が726名(14支部)、東京金属事業健康保険組合分が15名です。その他の団体ごとの内訳は、公表を確認できていません |
| 個人情報 | 保険証記号番号、メールアドレス、氏名、生年月日、性別、住所(一部)、電話番号(一部) |
| 要配慮個人情報 | 特定保健指導の支援形態、疾患情報(高血圧症・糖尿病・脂質異常症のいずれか、または複数) |
| その後の確認 | 24時間以内にデータを削除。生成AI事業者以外の第三者による閲覧の可能性はなし、生成AIの学習に利用された可能性はなしと確認したと公表。ただし、生成AIサービスを運営する事業者の役職員等が情報を閲覧可能な状態にあった可能性については、RIZAPが確認を継続中としています。2026年10月31日時点で、RIZAPの法人向けサイトのお知らせ(2026年9月3日付)に、この点の続報は掲載されていません |
| 個人情報保護委員会 | 2026年8月21日に報告完了(委託元の全国土木建築国民健康保険組合の公表による。速報・確報の別は記載なし) |
| 対応 | 対象者へ順次連絡、許諾していない生成AIサービスの業務利用禁止を再周知、アクセス権限・利用環境の見直し、AIマネジメントシステムの導入検討 |
| 委託元の対応 | 東京金属事業健康保険組合は、実効性のある再発防止策が確認できるまでの間、RIZAPの特定保健指導の新規受付を停止すると公表しています |
出典:RIZAP/IHIグループ健康保険組合/全国土木建築国民健康保険組合/地方職員共済組合/東京金属事業健康保険組合。当日の解説は私用AIに顧客情報、RIZAPが謝罪にもまとめています。
全国健康保険協会(協会けんぽ)船員保険部も2026年9月30日に、特定保健指導を委託していた「A事業所」で、作業者が個人情報を含むデータを個人利用の生成AIサービスへアップロードし、個人情報漏洩の可能性が生じた事案(2026年8月20日発生)を公表しています。委託先の名前は公表されていないため、RIZAPの事案と同じものかは確認できていません。
この事案で見ておきたいのは、発覚から個人情報保護委員会への報告までが1日だったという点です。後述するとおり、要配慮個人情報を含む漏えいは報告義務の対象で、速報の期限は発覚日から3〜5日以内とされています。疾患情報を含み、対象が1,000人を超えているため、この事案は報告義務の類型に二重で該当します。
私用のAIに情報が入る事態を防ぐには、使ってよいAIを会社で1つに決めておきます。UPGEAR AI(アップギアAI)は、ChatGPT・Claude・Gemini・Perplexityを1つの契約で使える法人向けサービスです(人数無制限)。
攻撃側がAIを使った事案:快活CLUBとバンダイチャンネル
シャドーAIの話は「社員が入力してしまう」側に集まりがちですが、国内で件数の大きい事案は攻撃側が生成AIを使って侵入プログラムを作ったものです。
- 快活CLUB(株式会社快活フロンティア)… 2025年1月18日夕刻に不正アクセスを検知。3月17日の第五報で、漏えいの可能性のある個人情報は7,290,087件と公表されました。ただし同じ文書に「本件判明時から現時点まで、本件に関わる個人情報が漏えいした事実や、漏えいに伴う二次被害が発生した事実は確認されておりません」と明記されています。容疑者の逮捕は2025年12月4日に公表されました。
- バンダイチャンネル… 2025年11月4日の夕方に不正アクセスを受け、46,812アカウントが無断で退会処理されました。容疑者は「プログラムを自分で作り、ChatGPTに聞いて完成させた」と供述したと報じられています。逮捕は2026年6月、再逮捕は同年7月です。
IPAが2026年1月29日に発表した情報セキュリティ10大脅威 2026では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初選出され、想定されるリスクとして「AIの悪用によるサイバー攻撃の容易化、手口の巧妙化」が挙げられています。この2件は、その具体例にあたります。
海外・グローバルのサービス側事案4件
日本の利用者にも影響したもの、または国内の記事で頻繁に引用されるものを、国内事案とは分けて掲載します。
| 発生・公表 | 対象 | 何が起きたか | 経路 | 出典 |
|---|---|---|---|---|
| 2026年7月25〜28日 | Anthropic「Claude」の共有機能 | 共有リンクで作成した会話やArtifactsの一部が検索エンジンにインデックスされ、第三者が閲覧できる状態になっていたと報道された。Anthropicは、共有リンクは推測や発見ができないもので、利用者自身が公開した場合に限られるとして、不具合ではないとの立場を示している。日本国内の被害組織名は公表されていない | E | 報道+事業者コメント TechCrunch |
| 2026年6月13日 | KPMG(大手会計・アドバイザリーファーム) | AI活用をテーマにした自社レポート Redefining excellence in the age of agentic AI をウェブサイトから取り下げた。調査会社GPTZeroの分析では、報告書中の引用45件のうち実在の出典を正しく指していたのは5件だけだった | D | 報道+調査会社公表 GPTZero(分析元) |
| 2025年7月末〜8月1日 | OpenAI「ChatGPT」の共有機能 | 共有機能で作成した会話が意図せず検索エンジンにインデックスされ、閲覧できる状態になったと報道された。OpenAIの最高情報セキュリティ責任者は短期間の実験だったと説明し、機能の削除とインデックスの削除に着手したとされる | B | 報道 INTERNET Watch |
| 2023年3月20日 | OpenAI「ChatGPT」 | Redisクライアントのバグにより、一部の有料利用者の氏名・メールアドレス・支払先住所・クレジットカード番号の下4桁などが他の利用者から一時的に閲覧できる状態になった。会話履歴のタイトルも他人に表示された | B | 事業者公表を報道が伝達 PC Watch |
生成AIで情報漏洩が起こる5つの入口
生成AIで情報が外へ出る入口は、大きく5つに分けられます。上の一覧で使った経路A〜Eとは別に、情報がどこから出ていくかで整理したものです。自社で対策を考えるときは、どの入口をふさぐ話なのかを分けて考えると、抜けが見つけやすくなります。
1. 社員が入力した情報が、サービス側に残る
もっとも知られている入口です。会社が契約していないAIに社内の情報を入力すると、その内容は相手の事業者のサーバーに保存され、プランや設定によってはAIの学習に使われることもあります。国内ではRIZAPの事案(上の一覧の経路A)がこれにあたり、海外では2023年3月に、サムスン電子の社員がChatGPTに社内情報を入力した事故が3件起きたと韓国メディアが報じました(詳しくはサムスンのChatGPT情報漏洩)。入力しても学習や外部への持ち出しにつながらない条件は、AI・生成AIの情報漏洩対策|漏洩しない条件5点にまとめています。
2. AIサービス側の不具合
利用者に落ち度がなくても、サービス側のバグで情報が見えてしまうことがあります。OpenAIの発表によると、2023年3月20日にChatGPTで使っていたライブラリの不具合により、ほかの利用者の会話履歴のタイトルが表示される状態になりました。特定の9時間に利用していたChatGPT Plus会員の1.2%については、氏名・メールアドレス・請求先住所・カードの種類・カード番号の下4桁・有効期限がほかの利用者に表示された可能性があるとしています(カード番号の全体は表示されていないと同社は説明しています)。
3. 共有リンクや公開の設定
会話を人に見せるための共有リンクが検索エンジンに拾われ、第三者に読まれる入口です。上の一覧のChatGPT(2025年)とClaude(2026年)の事案がこれにあたります。事業者の不具合とは限らず、利用者が共有の範囲を理解しないまま公開していたケースも含まれます。会社としては、共有機能を使ってよいか、使うなら誰が許可するかを決めておく必要があります。
4. マルウェアでアカウントが盗まれる
パソコンがマルウェア(情報を盗むウイルス)に感染し、AIサービスのログイン情報が抜き取られる入口です。シンガポールに本社を置くセキュリティ企業Group-IBは2023年6月20日、2022年6月〜2023年5月に、ChatGPTのログイン情報が保存された感染端末を101,134台確認したと発表しました。地域別ではアジア太平洋が40.5%で最も多かったとしています。同社は、ChatGPTは既定で会話の履歴を保存するため、アカウントを乗っ取られると過去に入力した情報まで読まれるおそれがあると指摘しています。多要素認証の設定と、会社のアカウントを私物の端末で使わせないことが対策の基本です。
5. AIに読ませた文書に仕込まれた指示(プロンプトインジェクション)
AIにメールやウェブページ、ファイルを読ませて作業を任せると、その中に仕込まれた指示をAIが利用者の指示と取り違え、読める範囲の情報を外へ送ってしまうことがあります。プロンプトインジェクションと呼ばれる手口で、OWASPの「Top 10 for LLM Applications 2025」でも1番目(LLM01)に挙げられています。実例として、Microsoft 365 Copilotの脆弱性CVE-2025-32711(通称EchoLeak、2025年6月11日公開、CVSS基本値9.3)は、細工したメールを送るだけで利用者の操作なしに情報が流出しうるものでした(Microsoftは修正済み)。対策はプロンプトインジェクション対策で解説しています。
なお、国内で公表された20件で最も多いのは、情報が漏れる型ではなく、次の節で述べる「AIの生成物をそのまま出した」型(10件)です。ただし入口1と4は、起きても会社側が気づきにくく、公表に至りにくいと考えられます。
20件を並べて見えた4つのこと
1. 一番多いのは「AIの生成物をそのまま出した」型
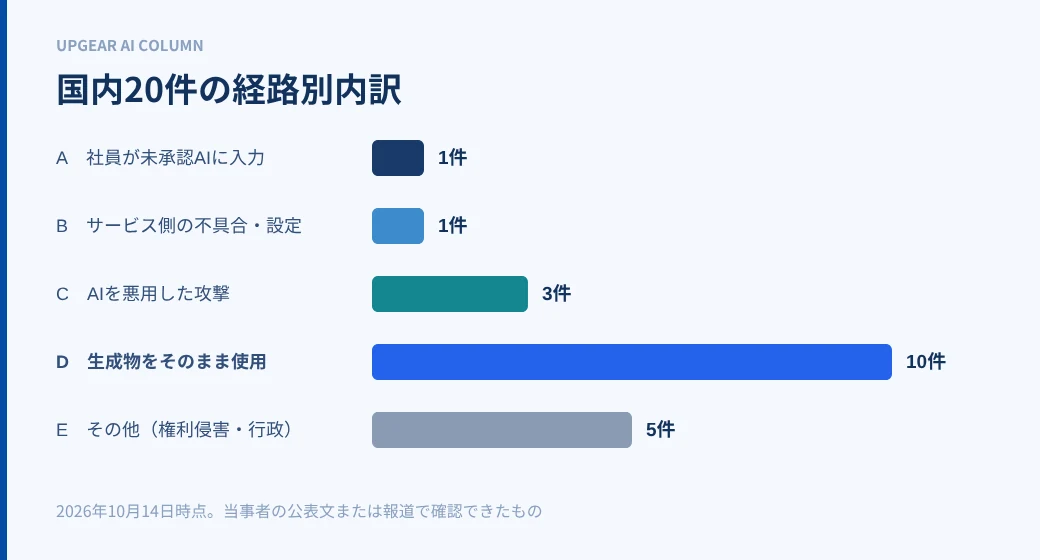
国内20件のうち、経路Dにあたるものが10件と最も多くなっています。集英社・スシロー・ワコム・マクドナルド・JAL・神戸風月堂・サクラクレパス・女川町・味の素・小学館(サライ.jp)。いずれも情報が外に漏れたのではなく、AIが作ったもの、またはAIで作ったと疑われたものを世に出したこと自体が問題になっています(ワコムは生成AIの使用が確認されていない指摘段階のもの、女川町は第三者が作った生成AI画像を町が投稿したものです)。シャドーAIの被害を情報漏洩だけで考えると、この型を見落とします。
2. 悪意のある人はほとんどいない
入力型のRIZAPも、生成物型の各社も、業務を進めるための操作から起きています。制裁や監視を強めても、この型の事故は減りません。減らせるのは、確認の工程を業務に組み込むことと、使ってよい環境をあらかじめ決めておくことです。
3. 発覚のきっかけは、社内の監視ではなく外からの指摘だった
生成物型の事案は、いずれも社外からの指摘や批判を受けて問題になっています。入力型のRIZAPは従業員本人の自己申告でした。会社の仕組みが先に検知した事案は、公表資料の範囲では確認できませんでした。個人アカウントでブラウザから使われると、会社側にログが残らないためです。
4. 公表された数字は「漏えいの可能性」であることが多い
快活CLUBの7,290,087件も、RIZAPの19,996名も、公表文では漏えいの可能性がある範囲として示されています。他社のまとめ記事では、この区別が落ちたまま「◯万件が漏えい」と書かれていることがあります。社内で説明資料に使うときは、公表文の表現をそのまま引くことをおすすめします。
法律ではどう扱われるか
個人情報保護委員会は2023年6月2日、生成AIサービスの利用に関する注意喚起を公表しました。個人情報取扱事業者に向けた部分は次のとおりです。
① 個人情報取扱事業者が生成AIサービスに個人情報を含むプロンプトを入力する場合には、特定された当該個人情報の利用目的を達成するために必要な範囲内であることを十分に確認すること。
② 個人情報取扱事業者が、あらかじめ本人の同意を得ることなく生成AIサービスに個人データを含むプロンプトを入力し、当該個人データが当該プロンプトに対する応答結果の出力以外の目的で取り扱われる場合、当該個人情報取扱事業者は個人情報保護法の規定に違反することとなる可能性がある。そのため、このようなプロンプトの入力を行う場合には、当該生成AIサービスを提供する事業者が、当該個人データを機械学習に利用しないこと等を十分に確認すること。
出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」令和5年6月2日(公表ページ/本文PDF)
ここで重要なのは、違反の可能性が生じるかどうかが、使ったサービスが個人データを機械学習に利用するかどうかに左右されるという点です。社員が個人のアカウントで使っている場合、その設定を会社が確認することも、全員分を揃えることもできません。シャドーAIが法律の観点で問題になるのは、まさにここです。
委員会は前日の6月1日付けで、ChatGPTを開発・提供するOpenAIに対しても個人情報保護法第147条に基づく注意喚起を行い、6月2日にあわせて公表しています。内容は、あらかじめ本人の同意を得ずに要配慮個人情報を取得しないこと、機械学習のための情報収集で要配慮個人情報が含まれないよう措置を講じること、利用目的を日本語を用いて通知または公表することなどです。
起きた後にやること:個人情報保護委員会への報告
事案が起きたときに何をするかを書いた解説記事は多くありません。個人情報保護委員会が示している報告の枠組みは次のとおりです。
報告が必要になる場合
- 要配慮個人情報を含む個人データの漏えい等(病歴・診療情報・健康診断結果などを含む)
- 不正に利用されることにより財産的被害が生じるおそれがある個人データの漏えい等(クレジットカード番号、ID・パスワードの組み合わせなど)
- 不正の目的をもって行われたおそれがある行為による漏えい等(不正アクセス、ランサムウェア、従業員による不正持ち出しなど)
- 本人の数が1,000人を超える漏えい等(行政機関等は100人超)
期限
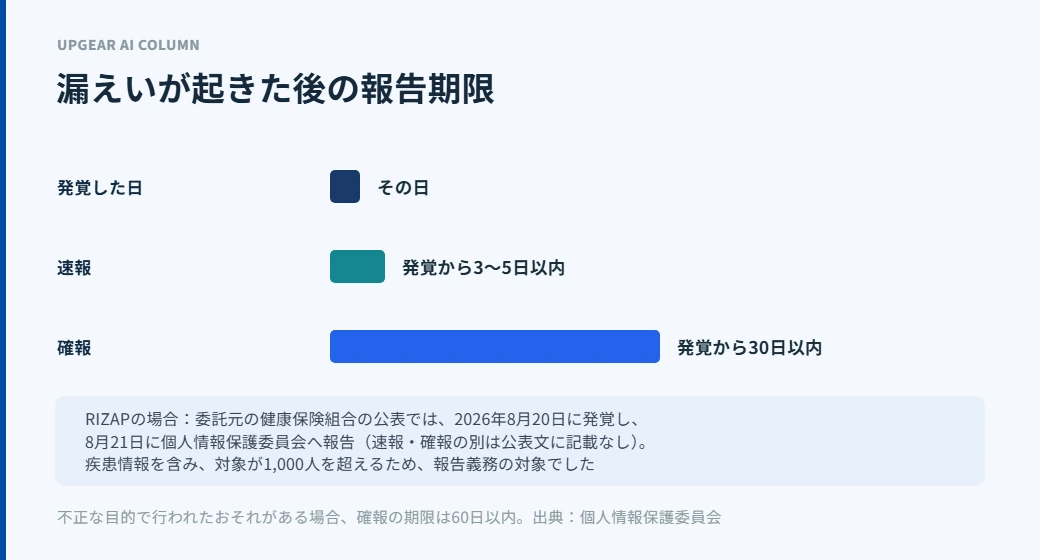
- 速報:発覚日から3〜5日以内
- 確報:発覚日から30日以内(不正な目的で行われたおそれがある場合は60日以内)
出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」(公表ページ)。報告はオンラインの報告フォームから行います。
RIZAPの事案は、疾患情報という要配慮個人情報を含み、対象が19,996名と1,000人を超えているため、二つの類型に該当します。委託元の一つである全国土木建築国民健康保険組合の公表によると、8月20日の発覚から翌21日に報告を完了しています(速報か確報かは記載されていません)。速報の期限は3〜5日しかありません。誰が判断して誰が出すのかを決めていない会社は、この数日で動けません。
官公庁が出している一次情報4件
| 公表日 | 発出元 | 内容 | 出典 |
|---|---|---|---|
| 2026年5月12日 | 警視庁サイバーセキュリティ対策本部 | 公式XでシャドーAIに注意喚起。従業員が会社の管理していないAIサービスを業務で使う行為と定義し、情報漏えい・著作権侵害・ハルシネーションの3つのリスクを挙げた | ITmedia AI+(報道) |
| 2026年4月2日 | IPA(情報処理推進機構) | 「AI利用者のためのセキュリティ豆知識」「AIセキュリティ短信」を公開 | IPA |
| 2026年1月29日 | IPA(情報処理推進機構) | 情報セキュリティ10大脅威 2026 を発表。組織向けの3位に「AIの利用をめぐるサイバーリスク」が初選出された | IPA |
| 2023年6月2日 | 個人情報保護委員会 | 生成AIサービスの利用に関する注意喚起を公表。あわせて、ChatGPTを開発・提供するOpenAIに対し個人情報保護法第147条に基づく注意喚起を行った | 個人情報保護委員会 |
いま自社で起きていないかを確かめる
この一覧を見て「うちは大丈夫か」と思ったら、まず実態を調べます。専用ツールを買わずにできる方法があります。
- Google Workspace の管理コンソールや Microsoft 365 の管理画面で、第三者アプリの連携状況を見る
- 経費精算やクレジットカードの明細に、AIサービスの月額課金が混ざっていないかを確認する
- 成果物の変化(急に整った文章、見慣れない構成)から気づく
手順は野良AI(シャドーAI)の見つけ方で、管理コンソールの操作まで具体的に解説しています。用語やリスクの全体像は野良AI(シャドーAI)とは?意味・リスク・対策をご覧ください。社内ルールの作り方は生成AIの社内ガイドラインの作り方、対策の進み具合の点検は生成AIのセキュリティ対策チェックリストが使えます。
共通する原因を潰す:置き場所を先に用意する
20件を通して見ると、原因は不注意ではなく使ってよい置き場所が用意されていなかったことに行き着きます。RIZAPの社員も、集計作業を早く終わらせようとしただけです。会社が学習をオフにした環境を先に配っていれば、同じ操作は事故ではなく通常の業務として終わっていた可能性があります。
禁止だけを掲げると、利用は個人のアカウントに移り、会社からは見えなくなります。見えなければ、起きたことにも気づけません。この一覧で発覚のきっかけが外部の指摘か本人の申告しか確認できなかったのは、そのためです。
会社として使える環境をどう選ぶかは、法人向け生成AI38サービスの料金比較で、料金・学習利用の有無・保存先・管理機能を横並びにしています。中小企業がどの順で進めるかは中小企業のAI導入 はじめ方と進め方にまとめました。
会社が用意する、学習オフの生成AI環境
UPGEAR AI(アップギアAI)は、ChatGPT・Claude・Gemini・Perplexityの4つを、1つの契約でまとめて使える法人向けの環境です。入力した内容を学習に使わない設定と、国内でのログ管理に対応しています。料金は月額30,000円(税抜)からで、ユーザーごとの課金はありません(人数の目安はライト1〜5名、スタンダード6〜20名、プレミアム21〜50名)。誰がいつ何を使ったかは、会社側で確認できます。
この一覧の引用について
このページの一覧は、出典を明記していただければ引用・転載していただけます。社内の説明資料、研修、記事、いずれの用途でも構いません。掲載している事案はすべて、当事者の公表文または大手報道の該当ページを実際に開いて確認したものです。
クレジットの書き方(例)
出典:コプラス株式会社「生成AI・シャドーAIの情報漏洩事例と関連事案|国内20件」
https://coplus-one.jp/ai-rouei/ (2026年10月14日確認)
- 個々の事案の一次情報は、表の出典欄にあるURLをそのままご確認ください
- 数値と日付は各公表文の表現に従っています。漏えいの可能性と漏えいの確定は区別して記載しています
- 掲載内容の誤りや、載っていない公表事案をご存じの場合はお問い合わせからお知らせください。確認のうえ反映します
よくある質問
シャドーAIによる情報漏洩は、日本でも実際に起きていますか?
生成AIで情報漏洩が起こる原因は何ですか?
よく見かけるサムスンの事例は日本の事例ですか?
快活CLUBの729万件は、実際に漏れたということですか?
社員が生成AIに顧客情報を入力したら、法律違反になりますか?
情報が漏れたとき、個人情報保護委員会への報告は必要ですか?
社員のAI利用を全面禁止すれば防げますか?
自社で今どのAIが使われているか、どうやって調べればいいですか?
この一覧はどのくらいの頻度で更新されますか?
まとめ
国内で公表された生成AI・シャドーAI関連の事案20件を、組織名・発生年月日・公表元のURLつきで並べました。分かったのは、社員が会社未承認のAIに情報を入力したと公表された国内の事案は2026年9月のRIZAPが最初で、それ以前の3年間は1件も確認できなかったということ、そして実際に多いのはAIの生成物をそのまま出して謝罪に至った型だということです。
会社が把握していないIT全般をどう見つけて減らすかは、シャドーITとは?シャドーAIとの違いと会社での見つけ方で整理しています。
公表が少ないのは、起きていないからではありません。個人のアカウントで使われれば会社にログは残らず、気づかなければ公表もされません。だからこそ、実態を確かめることと、使ってよい置き場所を先に決めておくことの二つが必要になります。
法人のAI活用・セキュリティに関する他の記事はAI活用コラム一覧をご覧ください。
2026年10月18日 出典を読み直し、JAL(一部の画像に生成AIを使ったとの同社説明)、RIZAP(同社公表文の表現)、サクラクレパス(第二報を追加)、神戸市の投資勧誘(音声がAI製と確認できない旨)、快活CLUB(その後の捜査報道)の記載を改めました。
2026年10月14日 既存の32リンクの生存と、9月6日以降の新しい公表を確認しました。RIZAPの事案に、地方職員共済組合・東京金属事業健康保険組合・協会けんぽ船員保険部の公表文を追加しました。小学館(サライ.jp)の事案を加え、国内20件にしました。組織名が公表された新しいシャドーAIの事案は、確認できた範囲ではありませんでした。
2026年9月6日 国内19件・海外4件・官公庁4件を、当事者の公表文または報道で確認して一覧にしました。RIZAPの事案、個人情報保護委員会への報告手順、情報セキュリティ10大脅威2026を掲載しています。
2026年8月3日 初回公開(生成AIで情報漏洩した事例|3つの経路と5つの対策)。
掲載内容は2026年10月14日時点で、当事者の公表文または報道の該当ページを確認したものです。事案の詳細はその後の調査で変わることがあります。数値は各公表文の表現に従い、漏えいの可能性と漏えいの確定を区別して記載しています。最新の内容は必ず各出典元をご確認ください。
執筆:中里 吉利(コプラス株式会社 代表取締役)/Interactive Advertising Bureau(IAB)公認 Google デジタルマーケティング認定資格・Google アナリティクス認定資格・Google 広告測定認定資格