生成AIセキュリティチェックリストとは、社員が業務で使う生成AIについて、会社として押さえるべき設定・ルール・契約を1つずつ確かめるための点検表です。6つの領域・30項目を埋め、チェックの数に応じて今日・今月・今四半期の3段階で手を付けるのが現実的となります。各項目には、どの管理画面やどの書類を見れば確かめられるかを添えました。30項目は、コピーや印刷でそのまま社内に持ち帰ることが出来ます。
生成AIのセキュリティ点検が今必要な理由
点検が必要なのは、生成AIの使われ方の広がりに、会社の管理が追いついていないためです。総務省の令和8年版情報通信白書(2026年7月公表)によると、自社の何らかの業務で生成AIを利用している日本企業は86.4%(n=477)に達しました。一方で、生成AIによる業務変革について組織的な取組はないと答えた割合は日本が27.0%(n=497)となり、米国の1.4%やドイツの4.9%を大きく上回っています。
リスクの側の評価も、2026年に入って変わりました。IPA(情報処理推進機構)の情報セキュリティ10大脅威 2026(2026年1月29日公開)では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれています。同じIPAの解説書が、職場でAIサービスの利用が無い場合などに社員が個人のAIサービスを業務で使うことを、情報漏えいにつながるシャドーAIの例に挙げている点も見逃せません。
調査会社のGartnerが2026年2月に実施した日本のエンドユーザー調査(n=414、同社2026年6月18日発表)では、シャドーAIを「把握できていない」企業が43%、「把握しているが、有効な対策を取れていない」企業が30%でした。合わせて73%の企業が、会社の承認していないAI利用を有効に管理できていないことになります。
※Gartnerの数値は同社の自社調査に基づく発表で、第三者による検証結果ではありません。
どちらの資料も、問題の中心を、会社が使われ方を把握できていない状態に置いています。対策の1歩目は、新しいツールを買うことではなく、いまの状態を点検することです。会社で起きるAIの問題点の全体像はAIの問題点とは?会社で今起きるリスクと、誰が何で防ぐかで、会社で安全に使う仕組みの作り方は生成AIのセキュリティで整理していますので、あわせてご覧ください。
チェックリストの使い方|対象業務を絞ってから点検する
点検は、AIを使う業務の範囲を先に決めてから始めると早く終わります。範囲が決まらないまま30項目に入ると、どんな情報が入力されうるかを想定できず、入力データや契約の項目で判断が止まってしまいます。最初は、議事録の要約、社外向け文章の下書き、調べものの3つ程度に絞るのが現実的でしょう。顧客の個人データや未公開の決算情報を扱う業務は、点検が一巡してから広げてみてください。
進め方は、次の3段階で考えると分かりやすくなります。
- 総務または情シスの担当者が、1人で埋められる項目を先に埋める
- 空欄になった項目だけを、経理・人事・契約の担当など関係する部署に聞く
- チェックの数を数え、点検結果の読み方の表で次の手を決める
判断に迷った項目は、未チェックとして数えましょう。「たぶん設定してある」は、確認できていない状態と同じリスクを持つためです。点検は半期に1回、少なくとも年1回は回すことをおすすめします。
30項目は、利用状況の把握、アカウントとアクセス制御、入力データの扱い、ルールと教育、ログと有事対応、契約先と契約書の6つの領域に5項目ずつ分けました。専用の監視ツールを入れていない会社でも進められる項目を中心にしており、各項目の下には、どの画面や書類を見れば確かめられるかを書いています。
領域1:利用状況の把握(5項目)
この領域は、会社が認めているAIと、実際に使われているAIの差を知るためのものです。差が分からないまま他の領域を整えても、管理の外のサービスが残ってしまいます。検知の具体的な手順は野良AI(シャドーAI)の見つけ方にまとめてあります。
- 1. 会社として利用を認めている生成AIサービスの一覧がある確かめ方:サービス名・契約形態(法人契約か個人契約か)・所管部署・管理者名まで書き出せるかを見ます。口頭での了解は一覧に含めません。
- 2. 社員が実際に使っているサービスを直近3か月以内に確認した確かめ方:部署ごとの聞き取りか簡単なアンケートで、使っているサービス名と用途を集めます。項目1の一覧との差が見るべきところです。
- 3. 経費精算やカード明細にAIサービスの個人課金が混ざっていないか確認した確かめ方:経理の方にカード明細と経費精算を出してもらい、海外事業者の少額の外貨建て決済を探します。情シスがなくても経理だけで進められます。
- 4. 会社のアカウントとつながった外部のAIアプリやブラウザ拡張機能を把握している確かめ方:会社のアカウントを管理している画面で、外部アプリに与えた許可を確認します。要約や文字起こしの拡張機能は、閲覧中のページの内容を外部に送る場合があります。
- 5. AIを使ってよい業務の範囲(対象業務)を決めている確かめ方:部署ごとに、AIを使う業務と、使わない業務(個人データや未公開情報を扱うもの)を一覧にします。範囲が決まると、領域3の入力ルールを具体的に書けます。
シャドーAIの把握と抑止|CASB・プロキシと聞き取りの使い分け
IPAの10大脅威の解説書は、システム管理者の対策として、通信ログやCASB(社員が使うクラウドサービスを見える化・制御する仕組み)を活用し、管理されていないAIサービスの利用を把握することを挙げています。社内からのウェブ通信を中継するプロキシの記録も、どのAIサービスに通信しているかを知る手がかりになります。Gartnerも、利用中のAIツールをクラウド通信の監視で見える化することと、仕様変更に伴うリスクを定期的な棚卸しで把握することを重視しています。
こうした仕組みのない会社でも、経費の明細と部署への聞き取りだけで項目1〜3は埋めることが出来ます。まずは聞き取りで全体をつかみ、仕組みでの監視は必要になった段階で検討する順番が無理のない進め方でしょう。全面禁止で済ませると、社員が自分のアカウントで使い続け、会社から見えないシャドーAIが増えてしまいます。
領域2:アカウントとアクセス制御(5項目)
この領域では、誰が使えて、誰が管理していて、辞めた人を確実に止められるかを確かめます。個人アカウントでの業務利用は、退職の時点で会話履歴もファイルも会社が回収できない点が弱点となります。
- 6. 業務利用は会社が払い出したアカウントに限定されている確かめ方:業務で使うアカウントが会社のメールアドレスで作られ、会社の契約(ワークスペースや組織)に入っているかを、管理画面のメンバー一覧で見ます。
- 7. 退職・異動のときにAIサービスのアカウントを止める手順と担当者が決まっている確かめ方:入社・退職の手続き書類に、AIサービスの追加と削除の行があるかを見ます。直近の退職者がメンバー一覧に残っていないかもあわせて確かめます。
- 8. 管理者権限を持つ人を一覧で説明でき、管理者アカウントを共有していない確かめ方:管理画面のロール(所有者・管理者など)を書き出します。共有アカウントは操作した人を特定できず、記録が役に立たなくなります。
- 9. 多要素認証またはSSOで、ログインの本人確認を強めている確かめ方:会社側で一律に必須にできるのか、社員ごとの設定なのかをヘルプで確かめます。社員ごとの設定であれば、設定済みかを本人に確認します。
- 10. 使えるAIや機能(外部アプリ連携・ウェブ閲覧・ブラウザ操作など)を管理側で絞っている確かめ方:管理画面で、外部アプリ連携やブラウザ拡張の機能が既定で有効になっていないかを見ます。業務で使わない機能を止めると、プロンプトインジェクションの被害も小さく出来ます。
SSO・多要素認証と退職者アカウントの止め方
SSO(シングルサインオン)とは、会社で使っているGoogleやMicrosoftなどのIDで、各サービスにログインする仕組みです。会社のIDを止めれば各サービスへのログインもまとめて止まるため、退職時の止め漏れを減らせます。ただし、ChatGPT Businessの公式ヘルプでは、SSOはサインイン方法を制御するもので、ユーザーの招待やアクセス権の付与は別に管理すると説明されています。SSOを入れても、メンバーの一覧から外す作業は残ると考えておきましょう。
多要素認証は、サービスによって会社側で一律に必須にできるものと、社員ひとりひとりの設定に任されるものがあります。どちらに当たるかを管理画面かヘルプで確かめ、社員ごとの設定であれば、設定済みかを本人に確認してもらうのが確実です。IPAの解説書も、AIの悪用による不正アクセスへの備えとして多要素認証の徹底を挙げています。
管理者の権限は、請求やIDの設定を扱う所有者と、メンバーの管理を扱う管理者に分けることが出来ます。ChatGPT Businessのヘルプでは、所有者・管理者・分析閲覧者・メンバーの4種類のロールがあり、ロールの変更やID設定の管理は所有者だけが行えると書かれています。所有者を1人にしておくと、その方が辞めたときに設定を変えられなくなるため、OpenAIのヘルプも勧めるように、別の所有者か復旧の方法を用意しておいてください。
領域3:入力データの扱い(5項目)
この領域は、社員がAIに入れる情報が、どこに残り、何に使われるかを確かめるためのものです。入力や生成物が問題になった国内の実例は生成AIで情報漏洩した事例と対策に経路ごとにまとめています。
- 11. 入力データを学習に使わない扱いを全社一律で適用し、契約書類か管理画面で確かめた確かめ方:個人の設定画面ではなく、法人向けの規約・データの扱いの説明と管理画面を見ます。回答への評価(フィードバック)を送った会話が学習に使われうるかも確かめます。
- 12. 入力してはいけない情報の具体例を文書で定めている確かめ方:顧客の個人情報、認証情報、未公開の財務情報、取引先の秘密情報など、業種に合わせた例が書かれているかを見ます。
- 13. 会話履歴とログの保存場所(国・事業者)と保存期間を説明できる確かめ方:取引先から問われたときに即答できるかで判断します。削除した会話がいつ消えるかも、提供元のヘルプで確かめます。
- 14. 個人データを入れる業務では、利用目的の範囲と外国での処理(個人情報保護法28条)を確かめた確かめ方:入れる個人データが利用目的の範囲内か、どの国・地域で処理されるかを書面で確かめ、判断した内容を記録に残します。
- 15. 会話の共有リンクとファイルアップロードの使い方を決めている確かめ方:共有リンクを誰が見られるか、既定で有効な共有機能がないかを管理画面で見ます。ファイルのアップロードは業務単位で線を引きます。
入力してはいけない情報の具体例
入力禁止の情報は、業種に合わせた具体例で書くと、現場で迷いにくくなります。次の表は、社内ガイドラインに書くときの区分の一例です。
| 区分 | 具体例 | 扱いの一例 |
|---|---|---|
| 認証情報 | パスワード、APIキー、アクセストークン、社内システムのURLとID | どの環境でも入力しない |
| 要配慮個人情報を含む個人データ | 社員の健康診断の結果や病歴、顧客の信条に関わる記録 | 原則として入力しない |
| 顧客・取引先の個人データ | 氏名と連絡先の一覧、問い合わせの履歴 | 業務上必要な場合に限り、利用目的と契約先を確かめたうえで会社の環境で扱う |
| 未公開の経営・財務情報 | 発表前の決算数値、人事や組織変更の計画 | 会社で契約した環境で、担当者に限って扱う |
| 取引先から預かった秘密情報 | 秘密保持契約の対象資料、見積書、図面 | 契約の秘密保持条項を確かめてから扱う |
| 公開済みの情報 | 自社サイトの文章、公表済みの資料 | 入力してよい |
個人情報保護委員会は2023年6月2日の生成AIサービスの利用に関する注意喚起等で、個人情報を含むプロンプトを入力する場合は、特定された利用目的を達成するために必要な範囲内であることを十分に確認するよう求めています。本人の同意なく入力した個人データが、応答の出力以外の目的で扱われる場合は、個人情報保護法の規定に違反することとなる可能性があるとも指摘しました。
学習利用オフは法人プランの契約で確かめる
主要な生成AIサービスでは、入力を学習に使うかどうかの既定が、個人向けプランと法人向けプランで異なります。例えばOpenAIのヘルプでは、個人向けサービスではコンテンツがモデルの学習に使われることがあり、ChatGPT Business・Enterprise・APIからの入出力は既定で学習に使われないと説明されています。個人ごとのオフ設定に任せると、設定を忘れた1人から漏れが出てしまいます。学習利用の確認は、個人の設定画面ではなく、法人向けの契約書類と管理画面で行いましょう。なお、法人向けでも、回答への良い・良くないの評価を送った会話は学習に使われうると明記しているサービスもあります。
処理リージョンと個人情報保護法28条(外国にある第三者への提供)
処理リージョンとは、入力したデータが処理・保存されるデータセンターの国や地域を指します。個人情報保護法28条は、外国にある第三者に個人データを提供する場合、例外に当たる場合を除き、あらかじめ本人の同意を得なければならないと定めています。生成AIへの入力がこの提供に当たるかどうかは、契約の内容や相手先の体制によって変わるため、一律には言えません。個人情報保護委員会の生成AI向けリーフレットも、個人データの第三者提供には原則として本人の同意が必要だとして、27条と28条を挙げているところです。個人データを入れる業務がある会社は、契約先がどの国で処理するかを書面で確かめ、判断に迷う場合は弁護士など専門家に相談してください。
個人情報保護法そのものも動いています。2026年7月10日に改正法が成立し、同月17日に公布されました。個人情報保護委員会の概要資料では、重大な違反行為で得られた財産的利益などに相当する額の課徴金の納付を命じる制度の新設や、データ処理などの委託を受けた事業者の義務の見直しが挙げられています。施行は原則として、公布の日から起算して2年を超えない範囲内とされました。
領域4:ルールと教育(5項目)
この領域では、ルールの文書があるかではなく、それが業務の手順として動いているかを確かめます。ルール文書の作り方とひな形は生成AIの社内ガイドラインの作り方で公開しています。
- 16. 生成AIの社内ガイドラインが文書としてあり、直近1年以内に見直している確かめ方:文書の版と更新日を見ます。メールや朝礼での口頭説明は文書に数えません。
- 17. AIの出力を人が確かめる工程が、業務手順に組み込まれている確かめ方:誰が確認して誰が承認するかが手順書に書かれているかを見ます。根拠と引用元を出させる決まりもここに入れます。
- 18. 生成物を社外に出すときの著作権・第三者の権利の確認手順を周知している確かめ方:社外向けの資料や広告に使う前に、既存の作品に似ていないかを確かめる担当が決まっているかを見ます。
- 19. AIにメール・ファイル・ウェブサイトを読ませるときの注意(プロンプトインジェクション)を伝えている確かめ方:外部の文書に隠れた指示でAIが動く可能性と、送信や削除などの操作の前に人が確かめる決まりが、教育資料に入っているかを見ます。
- 20. 入社時の説明と、相談窓口・報告者を責めない方針がある確かめ方:新入社員・中途入社者向けの説明資料と、誤入力を報告する窓口が明記されているかを見ます。報告者を責めない一文がないと、報告は上がってきにくくなります。
出力の確かめ方|根拠と引用元を出させて人が確認する
生成AIは、もっともらしいのに事実と違う回答を返すことがあります。IPAの10大脅威の解説書も、対話型AIが架空の情報を事実のように示すことがあるとして、利用者に生成結果の精査を求めています。確認を注意喚起で終わらせず、業務の手順に入れておくことが大切です。回答に根拠と引用元のURLを付けさせる、数字と固有名詞は原典で照らし合わせる、社外に出す文書は作成者以外の1人が読む、という決まりを手順書に書き込んでみてください。
著作権と生成物の権利|社外に出す前の確認と補償の範囲
文化庁は2024年7月31日にAIと著作権に関するチェックリスト&ガイダンスを公表し、AIを業務で使う事業者向けに、利用規約の確認や社内ルールの策定といった予防措置を挙げました。生成物をそのまま社外向けの資料や広告に使う場面では、既存の作品に似ていないかを確かめる担当を決めておきましょう。契約の面では、生成物が第三者の権利を侵害したと訴えられた場合の補償が、プランによって付いたり付かなかったりする点にも注意が必要となります。
例えばOpenAIのサービス利用規約(2026年9月10日更新の日本語版)で、アウトプットの使用に関する補償が書かれているのはAPIと、Enterprise・Edu・Healthcareをまとめた「Enterprise」で、ChatGPT Businessはその定義に挙がっていません。GoogleやMicrosoftも補償を定めており、Googleは無償で提供される場合を補償の対象から外し、Microsoftは有料のボリュームライセンスや有料サブスクリプションで使うCopilot(無料プレビューを除く)を対象としています。補償の対象かどうかは、契約前に提供元へ書面で確かめるのが確実でしょう。
プロンプトインジェクション対策|AIに読ませる外部の文書に注意する
プロンプトインジェクションとは、AIへの指示を書き換える攻撃で、ウェブサイトやファイルに隠した指示をAIに読み込ませる間接型もあります。AIアプリのリスクをまとめたOWASP Top 10 for LLM Applications 2025でも、1番目のリスクとして挙げられているものです。AIを使うだけの会社でも、メールやウェブサイト、取引先のファイルをAIに読ませる場面では無関係ではありません。IPAのサイトで公開された中核人材育成プログラム受講者の手引書(IPAが組織として定めたガイドラインではなく、受講者プロジェクトの成果物)は、細工したメールを送るだけで機密情報が流出しうる状態だったMicrosoft 365 Copilotの「EchoLeak」(2025年、修正済み)を事例に挙げています。
対策の基本は、AIに与える権限を小さくすること、外部の文書から読んだ指示で送信や削除などの操作をさせないこと、重要な操作の前に人が確かめることの3点になります。詳しい設定と社内ルールはプロンプトインジェクション対策で解説しました。
領域5:ログと有事対応(5項目)
この領域は、何か起きたときに説明できるだけの記録と手順があるかを確かめるためのものです。記録がないこと自体が、取引先や顧客に説明できないというリスクになってしまいます。
- 21. 誰がいつどのAIを使ったかの利用ログが残っている確かめ方:管理画面で利用者・日時・使ったAIが見られるか、書き出せるかを確かめます。個人向けサービスでは、会社側からログを取れないのが一般的です。
- 22. ログを見る担当者と頻度が決まっている確かめ方:担当者の名前と、月1回などの頻度が決まっているかを見ます。残しているだけでは監査になりません。
- 23. 誤って入力した場合の初動手順が1枚にまとまっている確かめ方:聞き取り、会話と共有リンクの削除、提供元の保存期間の確認、漏えい等報告の要否の判断、関係先への連絡が書かれているかを見ます。
- 24. 取引先からAIの利用体制を聞かれたときに示せる資料がある確かめ方:利用サービス、契約形態、学習利用の扱い、保存場所、ログの管理、社内ガイドラインの6点を1枚で示せるかを見ます。
- 25. 利用サービスの仕様変更と障害を把握する担当が決まっている確かめ方:提供元の更新情報やヘルプの変更を見る担当がいるかを確かめます。既定で有効になる機能が増えることがあります。
利用ログで残すものと見る頻度
IPAのサイトで公開された受講者の手引書は、取得すべきログとして、利用者と端末、利用時間、使ったAIとモデル、入力と添付ファイル名、出力の内容などを挙げています。保存期間についても、メタデータを1年、プロンプトや出力の本文を3か月とする例が示されているのが参考になるでしょう。すべての会社がこの水準を満たす必要はなく、まずは誰がいつどのAIを使ったかが残り、月に1回は担当者が見る状態を目指してみてください。
誤入力のときの初動手順
誤入力の初動は、1枚の手順書にしてあれば迷わずに動けます。
- 本人から、入力した内容・時刻・サービス名・共有の有無を聞き取る
- 該当する会話と共有リンクを削除する
- 契約先の保存期間と学習利用の扱いを確かめる
- 個人データを含む場合は、個人情報保護委員会への漏えい等報告が必要な類型に当たるかを判断する
- 取引先から預かった情報であれば、契約に沿って連絡する
個人情報保護委員会は、要配慮個人情報を含む場合や本人の数が1,000人を超える場合などを報告が必要な類型に挙げ、速報は知った時点から概ね3〜5日以内、確報は30日以内(不正の目的のおそれがある場合は60日以内)としています。生成AIへの誤入力がそのまま漏えい等に当たるとは限らないため、委員会のページの類型に照らして判断し、迷ったら専門家に相談しましょう。そのうえで、報告した方を責めない方針を明文化することが、報告を早めることにつながります。
ここまでの5つの領域で、領域2と領域5の項目がまとめて空欄になる会社は少なくありません。個人アカウントや無料版に利用が散らばっていると、会社の側に管理画面もログもないため、努力だけでは埋めようがないのです。
個人に散らばった利用を会社の環境1つに集めると、誰がいつ使ったかを記録に残せます。UPGEAR AI(アップギアAI)は、ChatGPT・Claude・Gemini・Perplexityを1つの契約で使える法人向けサービスです(人数無制限)。
領域6:契約先と契約書(5項目)
この領域は、使っているAIサービスの提供元が、会社のデータをどう扱うと約束しているかを書面で確かめるものです。IPAの解説書も、経営者層の対策としてAIサービス契約時の約款の確認を挙げています。
- 26. 契約先の利用規約とデータ処理に関する取り決め(DPA等)を読み、学習利用・保存期間・削除の条項を確かめた確かめ方:規約とDPAの版の日付を控え、該当する条文の番号を書き出します。
- 27. 再委託先(サブプロセッサ)と、データを処理する国・地域を把握している確かめ方:提供元が公開している再委託先の一覧と、追加するときの通知の方法を確かめます。
- 28. 契約先の第三者認証(ISO/IEC 27001・SOC 2報告書・ISMAP登録など)を、認証書や公的なリストで確かめた確かめ方:使うサービスが認証の範囲に入っているか、報告書や認証書の日付が古くないかを見ます。
- 29. 事故時の通知、損害賠償の上限、準拠法と紛争の管轄、生成物の権利と補償の範囲を確かめた確かめ方:条文を書き出し、受け入れられるかを経営者が判断します。判断に迷う条項は弁護士に確かめます。
- 30. 委託先・外注先の生成AI利用について、契約や覚書で取り決めている確かめ方:業務を任せる先が、渡した情報を個人アカウントのAIに入れないよう取り決めているかを見ます。自社が守っていても、渡した先で入力されれば同じことです。
DPA(データ処理契約)と契約書で見る項目
DPAとは、提供元が顧客のデータを預かって処理するときの条件を定めた契約書類で、Microsoftは「データ保護補遺」、Googleは「データ処理に関する追加条項」という名前で用意しているものです。利用規約とあわせて、次の8項目を探してみてください。
| 見る項目 | 確かめる内容 | 見当たらないとき |
|---|---|---|
| 処理の目的と範囲 | 顧客のデータをサービスの提供以外(学習など)に使わないか | 提供元に書面で質問する |
| 保存期間と削除 | 削除した会話がいつ消えるか、契約終了時にデータを返すか消すか | 導入前に確かめ、稟議書に書く |
| 再委託先(サブプロセッサ) | 再委託先の一覧と、追加するときの通知の方法 | 一覧のURLを控えておく |
| 処理する国・地域 | どの国でデータを処理・保存するか | 個人データを入れる業務を絞る |
| 事故時の通知 | 漏えいなどの事故を、いつまでにどう知らせるか | 自社の初動手順とつなげる |
| 監査と報告書の提供 | 監査報告書や認証書を見せてもらえるか | 第三者認証の確認で代える |
| 損害賠償と責任の上限 | 上限額と、その計算の方法 | 経営者が受け入れられるかを判断する |
| 準拠法と紛争の管轄 | どの国の法律で、裁判と仲裁のどちらで解決するか | 弁護士など専門家に確かめる |
例えばOpenAIの事業者向けサービス契約(2026年1月1日発効の日本語版)では、欧州経済領域・スイス・英国以外の顧客の準拠法はカリフォルニア州法とされ、紛争は仲裁で解決すると定められています。海外の事業者と直接契約する場合、日本の法律や裁判所で争えるとは限らない点を、稟議の段階で経営者に伝えておきましょう。
ベンダーの第三者認証の確かめ方|ISO/IEC 27001・SOC 2・ISMAP・ISO/IEC 42001
第三者認証は、提供元の自己申告ではなく、外部の審査や監査を受けた結果として見られる材料です。代表的なものと確かめ方は次のとおりとなります。
| 認証・制度 | 何を示すか | 確かめ方 |
|---|---|---|
| ISO/IEC 27001 | 情報セキュリティマネジメントシステムの国際規格の要求事項を満たしていること | 認証書を見て、使うサービスが認証の範囲に入っているかを確かめる |
| SOC 2 報告書 | 米国公認会計士協会(AICPA)の枠組みで、セキュリティ・可用性・処理の完全性・機密保持・プライバシーに関わる統制を、会計士が評価した報告書 | 提供元の窓口やトラストポータルから取り寄せ、対象期間と対象サービスを見る |
| ISMAP | 政府が求めるセキュリティ要求を満たすクラウドサービスを評価・登録する政府の制度(2020年6月運用開始) | ISMAPクラウドサービスリストで登録の有無を見る |
| ISO/IEC 42001 | AIマネジメントシステムの国際規格の要求事項を満たしていること | 認証書を見て、認証の範囲と日付を確かめる |
認証は、会社全体ではなく特定のサービスや拠点に限って取得されていることがあるため、使うサービスが範囲に入っているかまで見てください。OpenAIやAnthropicのように、取得している認証を公式のトラストポータルやヘルプで一覧にしている提供元もあります。なお、認証は管理の仕組みを外部が確かめた結果で、個々の設定や使い方の安全までを保証するものではありません。このチェックリストでは、認証の有無を選定の必須条件にはせず、確かめて記録に残す項目として扱っています。
法務のいない会社での契約確認の進め方
専任の法務担当がいない会社でも、順番を決めれば契約の確認は進められます。
- 総務が、利用規約・DPA・プライバシーの説明・トラストポータルのURLと、それぞれの版の日付を1枚に控える
- 上の表の8項目について、該当する条文の番号を書き出す(見つからない項目は空欄のまま残す)
- 空欄の項目を提供元の窓口にメールで質問し、回答を保存する
- 損害賠償の上限と準拠法は、経営者が受け入れられるかを判断する
- 個人データを入れる業務がある場合や、判断に迷う条項は、顧問の弁護士など専門家に確かめる
IPAの解説書は、経営者層の対策として、トラブルに備えた専門家や相談窓口の確保も挙げています。AIをどの業務に使うかの整理から相談したい場合は、国が全国に設置した無料の経営相談所であるよろず支援拠点に、2026年度から配置されたAIアドバイザーを頼る方法もあります。契約条項の法的な解釈は、弁護士に確かめるのが確実です。
管理画面で確かめる場所|主要3サービスの公式ヘルプから
30項目の多くは、使っているサービスの管理画面か公式ヘルプを開けば確かめられます。法人向けの主要な3つのサービスについて、公式ヘルプで確認できた画面の場所をまとめました。
| 確かめること | ChatGPT Business | Claude Team | Google Workspace(Gemini アプリ) |
|---|---|---|---|
| メンバーの追加・削除(項目6・7) | ワークスペース設定 > メンバー | Organization settings > Members | — |
| ログインとドメインの設定(項目9) | ワークスペース設定 > ID とアクセス | — | — |
| 学習とデータの扱い(項目11・13) | ワークスペースのデータは既定で学習に使われないとヘルプに記載 | Organization settings > Data and privacy(評価の送信の可否など) | 管理コンソールの[生成 AI]>[Gemini アプリ]で会話履歴の保存期間(既定18か月、3か月・36か月・オフも選べる) |
| 共有の範囲(項目15) | 共有リンクは同じワークスペースのメンバーだけが見られる。各自が設定 > データ管理 > 共有リンクから削除 | Organization settings > Data and privacy の Public projects(既定で有効) | 管理コンソールに会話の共有をオン・オフする項目がある |
| 外部アプリ・拡張の利用(項目4・10) | 管理者画面のプラグイン(アプリは既定で有効) | Organization settings > Claude in Chrome(Teamは既定で有効)、ウェブ検索は Capabilities | [生成 AI]>[Gemini アプリ]の[サービスのステータス]で利用のオン・オフ |
| データの書き出し(項目13・21・23) | Businessのワークスペースではデータのエクスポートは使えない | Organization settings > Data and privacy > Export Data(Primary Ownerのみ) | — |
※2026年9月17〜20日に各社の公式ヘルプで確認した内容です。「—」は公式ヘルプで画面の名前を確かめられなかった項目です。画面の名前や既定の設定は変わることがあるため、点検の前に最新のヘルプを確かめてください。
Microsoft 365 Copilotを使っている会社では、Microsoft Purviewでやり取りの検索や保持ポリシーの設定ができると公式ドキュメントに書かれています。表の中で「既定で有効」となっている機能は、点検の日に、意図して有効にしているのかを決め直してみてください。サービスごとの学習・保持・管理の違いは生成AIのセキュリティ比較で整理しました。
30項目を持ち帰って使う
点検は、社内で回して初めて意味を持ちます。下のボタンで30項目をテキストとしてコピーすると、社内の共有ドキュメントや議事録にそのまま貼ることが出来ます。印刷を選ぶと、記事の本文ではなく30項目と確かめ方だけがチェックシートとして出力されます。担当者に配り、埋まらなかった項目を持ち寄る使い方がおすすめです。
生成AIセキュリティチェックリスト(30項目)【領域1:利用状況の把握】 □ 1. 会社として利用を認めている生成AIサービスの一覧がある 確かめ方:サービス名・契約形態(法人契約か個人契約か)・所管部署・管理者名まで書き出せるかを見ます。口頭での了解は一覧に含めません。 □ 2. 社員が実際に使っているサービスを直近3か月以内に確認した 確かめ方:部署ごとの聞き取りか簡単なアンケートで、使っているサービス名と用途を集めます。項目1の一覧との差が見るべきところです。 □ 3. 経費精算やカード明細にAIサービスの個人課金が混ざっていないか確認した 確かめ方:経理の方にカード明細と経費精算を出してもらい、海外事業者の少額の外貨建て決済を探します。情シスがなくても経理だけで進められます。 □ 4. 会社のアカウントとつながった外部のAIアプリやブラウザ拡張機能を把握している 確かめ方:会社のアカウントを管理している画面で、外部アプリに与えた許可を確認します。要約や文字起こしの拡張機能は、閲覧中のページの内容を外部に送る場合があります。 □ 5. AIを使ってよい業務の範囲(対象業務)を決めている 確かめ方:部署ごとに、AIを使う業務と、使わない業務(個人データや未公開情報を扱うもの)を一覧にします。範囲が決まると、領域3の入力ルールを具体的に書けます。 【領域2:アカウントとアクセス制御】 □ 6. 業務利用は会社が払い出したアカウントに限定されている 確かめ方:業務で使うアカウントが会社のメールアドレスで作られ、会社の契約(ワークスペースや組織)に入っているかを、管理画面のメンバー一覧で見ます。 □ 7. 退職・異動のときにAIサービスのアカウントを止める手順と担当者が決まっている 確かめ方:入社・退職の手続き書類に、AIサービスの追加と削除の行があるかを見ます。直近の退職者がメンバー一覧に残っていないかもあわせて確かめます。 □ 8. 管理者権限を持つ人を一覧で説明でき、管理者アカウントを共有していない 確かめ方:管理画面のロール(所有者・管理者など)を書き出します。共有アカウントは操作した人を特定できず、記録が役に立たなくなります。 □ 9. 多要素認証またはSSOで、ログインの本人確認を強めている 確かめ方:会社側で一律に必須にできるのか、社員ごとの設定なのかをヘルプで確かめます。社員ごとの設定であれば、設定済みかを本人に確認します。 □ 10. 使えるAIや機能(外部アプリ連携・ウェブ閲覧・ブラウザ操作など)を管理側で絞っている 確かめ方:管理画面で、外部アプリ連携やブラウザ拡張の機能が既定で有効になっていないかを見ます。業務で使わない機能を止めると、プロンプトインジェクションの被害も小さく出来ます。 【領域3:入力データの扱い】 □ 11. 入力データを学習に使わない扱いを全社一律で適用し、契約書類か管理画面で確かめた 確かめ方:個人の設定画面ではなく、法人向けの規約・データの扱いの説明と管理画面を見ます。回答への評価(フィードバック)を送った会話が学習に使われうるかも確かめます。 □ 12. 入力してはいけない情報の具体例を文書で定めている 確かめ方:顧客の個人情報、認証情報、未公開の財務情報、取引先の秘密情報など、業種に合わせた例が書かれているかを見ます。 □ 13. 会話履歴とログの保存場所(国・事業者)と保存期間を説明できる 確かめ方:取引先から問われたときに即答できるかで判断します。削除した会話がいつ消えるかも、提供元のヘルプで確かめます。 □ 14. 個人データを入れる業務では、利用目的の範囲と外国での処理(個人情報保護法28条)を確かめた 確かめ方:入れる個人データが利用目的の範囲内か、どの国・地域で処理されるかを書面で確かめ、判断した内容を記録に残します。 □ 15. 会話の共有リンクとファイルアップロードの使い方を決めている 確かめ方:共有リンクを誰が見られるか、既定で有効な共有機能がないかを管理画面で見ます。ファイルのアップロードは業務単位で線を引きます。 【領域4:ルールと教育】 □ 16. 生成AIの社内ガイドラインが文書としてあり、直近1年以内に見直している 確かめ方:文書の版と更新日を見ます。メールや朝礼での口頭説明は文書に数えません。 □ 17. AIの出力を人が確かめる工程が、業務手順に組み込まれている 確かめ方:誰が確認して誰が承認するかが手順書に書かれているかを見ます。根拠と引用元を出させる決まりもここに入れます。 □ 18. 生成物を社外に出すときの著作権・第三者の権利の確認手順を周知している 確かめ方:社外向けの資料や広告に使う前に、既存の作品に似ていないかを確かめる担当が決まっているかを見ます。 □ 19. AIにメール・ファイル・ウェブサイトを読ませるときの注意(プロンプトインジェクション)を伝えている 確かめ方:外部の文書に隠れた指示でAIが動く可能性と、送信や削除などの操作の前に人が確かめる決まりが、教育資料に入っているかを見ます。 □ 20. 入社時の説明と、相談窓口・報告者を責めない方針がある 確かめ方:新入社員・中途入社者向けの説明資料と、誤入力を報告する窓口が明記されているかを見ます。報告者を責めない一文がないと、報告は上がってきにくくなります。 【領域5:ログと有事対応】 □ 21. 誰がいつどのAIを使ったかの利用ログが残っている 確かめ方:管理画面で利用者・日時・使ったAIが見られるか、書き出せるかを確かめます。個人向けサービスでは、会社側からログを取れないのが一般的です。 □ 22. ログを見る担当者と頻度が決まっている 確かめ方:担当者の名前と、月1回などの頻度が決まっているかを見ます。残しているだけでは監査になりません。 □ 23. 誤って入力した場合の初動手順が1枚にまとまっている 確かめ方:聞き取り、会話と共有リンクの削除、提供元の保存期間の確認、漏えい等報告の要否の判断、関係先への連絡が書かれているかを見ます。 □ 24. 取引先からAIの利用体制を聞かれたときに示せる資料がある 確かめ方:利用サービス、契約形態、学習利用の扱い、保存場所、ログの管理、社内ガイドラインの6点を1枚で示せるかを見ます。 □ 25. 利用サービスの仕様変更と障害を把握する担当が決まっている 確かめ方:提供元の更新情報やヘルプの変更を見る担当がいるかを確かめます。既定で有効になる機能が増えることがあります。 【領域6:契約先と契約書】 □ 26. 契約先の利用規約とデータ処理に関する取り決め(DPA等)を読み、学習利用・保存期間・削除の条項を確かめた 確かめ方:規約とDPAの版の日付を控え、該当する条文の番号を書き出します。 □ 27. 再委託先(サブプロセッサ)と、データを処理する国・地域を把握している 確かめ方:提供元が公開している再委託先の一覧と、追加するときの通知の方法を確かめます。 □ 28. 契約先の第三者認証(ISO/IEC 27001・SOC 2報告書・ISMAP登録など)を、認証書や公的なリストで確かめた 確かめ方:使うサービスが認証の範囲に入っているか、報告書や認証書の日付が古くないかを見ます。 □ 29. 事故時の通知、損害賠償の上限、準拠法と紛争の管轄、生成物の権利と補償の範囲を確かめた 確かめ方:条文を書き出し、受け入れられるかを経営者が判断します。判断に迷う条項は弁護士に確かめます。 □ 30. 委託先・外注先の生成AI利用について、契約や覚書で取り決めている 確かめ方:業務を任せる先が、渡した情報を個人アカウントのAIに入れないよう取り決めているかを見ます。自社が守っていても、渡した先で入力されれば同じことです。 【点検結果の読み方】 0〜9個 : 実質的に個人任せの状態。領域1と領域3に絞って着手する 10〜19個: 部分的に整備されている状態。領域ごとの偏りを見る 20〜30個: 運用として回っている状態。半期ごとの見直しと、委託先を含めた範囲の拡張に進む ※先に見る3項目:11(学習利用の扱い)・12(入力してはいけない情報)・21(利用ログ)生成AIセキュリティチェックリスト|30項目の確かめ方と優先順位
生成AIのセキュリティを6領域30項目で自己点検できるチェックリストです。各項目にどの管理画面・書類で確かめるかを添え、DPAや第三者認証など契約の確認点、点数化した…
 コプラス株式会社
点検結果の読み方と優先順位
チェックが付いた数で、おおまかな現在地が分かります。
| チェック数 | 現在地 | 次にやること |
|---|---|---|
| 0〜9個 | 実質的に個人任せの状態 | 領域1と領域3に絞って着手する。全領域を同時に進めようとすると止まりやすい |
| 10〜19個 | 部分的に整備されている状態 | 領域ごとの偏りを見る。ルールはあるがログがない、という形が多い |
| 20〜30個 | 運用として回っている状態 | 半期ごとの見直しと、委託先を含めた範囲の拡張に進む |
数だけでなく、項目11(学習利用の扱い)、項目12(入力してはいけない情報)、項目21(利用ログ)の3つが埋まっているかを先に見てください。この3つが空欄のまま他を埋めても、事故が起きたときの被害と説明の難しさはあまり変わりません。効果と着手のしやすさで並べると、順番は次のようになります。
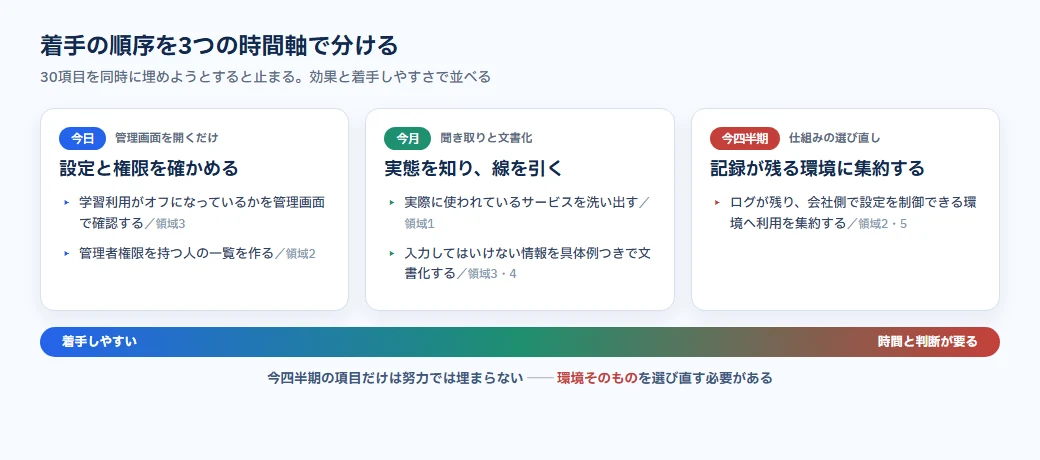
今月中に:実際に使われているサービスを洗い出す(領域1)。入力してはいけない情報を具体例つきで文書化する(領域3・領域4)。
今四半期で:ログが残り、会社側で設定を制御できる環境へ利用を集約する(領域2・領域5)。ここだけは仕組みの選び直しが必要になるため、時間を確保して取り組みます。
経営者・総務・情シスの役割分担表
30項目は、1人で抱えずに役割で割り振ると回り始めます。Gartnerも、ユーザー部門とIT部門が役割と責任を分ける分業モデルの確立を勧めています。情シスの専任者がいない会社では、情シスの欄を総務か外部の委託先が兼ねる形で構いません。
| 領域 | 経営者(決める) | 総務・管理部門(整える) | 情シスまたは委託先(設定する) |
|---|---|---|---|
| 1 利用状況の把握 | 項目5:AIを使ってよい業務の範囲を決める | 項目1・2:一覧と聞き取り。項目3は経理と進める | 項目4:外部アプリ・拡張機能の確認 |
| 2 アカウントとアクセス制御 | 管理者を誰にするかを承認する | 項目7:退職・異動の手続きに組み込む | 項目6・8・9・10:アカウント、権限、ログイン、機能の制限 |
| 3 入力データの扱い | 項目14:個人データを入れる業務を認めるかを判断する | 項目12:入力してはいけない情報の文書化 | 項目11・13・15:学習利用、保存場所、共有の設定 |
| 4 ルールと教育 | 項目20:報告者を責めない方針を自ら示す | 項目16・18・20:規程、権利の確認、教育。項目17は各部署の責任者と決める | 項目19:プロンプトインジェクションの注意を教育資料に入れる |
| 5 ログと有事対応 | 項目23:漏えい等報告の判断に加わる | 項目24:取引先への説明資料 | 項目21・22・23・25:ログ、初動、仕様変更の把握 |
| 6 契約先と契約書 | 項目29:損害賠償の上限や準拠法を受け入れるかを判断する | 項目26・27・30:契約書類の控えと委託先との取り決め | 項目28:第三者認証の確認 |
項目ごとの担当が決まると、半期ごとの点検は各自が自分の欄だけを確かめる形で回るようになります。
稟議書・選定シートへの落とし込み
導入前にサービスを比べる場面では、30項目のうち契約先と設定に関わる項目を、そのまま選定シートの行にすると稟議が通しやすくなります。比べるのは機能の多さではなく、書類で確かめられたかどうかです。選定シートの一例を置いておきますので、社内の様式に合わせて使ってみてください。
| 選定シートの行 | 対応する項目 | 記入・添付するもの |
|---|---|---|
| 学習利用の扱い | 11 | 契約書類やヘルプの該当箇所、URL、確認日 |
| データの保存場所と保存期間 | 13・27 | 処理・保存する国や地域、削除までの日数 |
| 個人データの扱い | 14 | 入力してよい業務の範囲と、28条の確認結果 |
| 管理と記録 | 6〜10・21 | 管理画面でできること(メンバー管理、利用ログ、機能の制限) |
| 契約条件 | 26・29 | DPAの有無、損害賠償の上限、準拠法 |
| 第三者認証 | 28 | 認証の名前、認証の範囲、確認した資料 |
| 費用 | — | 月額、初期費用、全社員に広げたときの年額 |
費用の行は、1人あたりの単価だけでなく、全社員に配った場合の年額まで書くと、経営者が判断しやすくなります。サービスごとの料金と契約条件は法人向け生成AI 38サービスの料金比較にまとめています。
自社のルールでしか埋まらない項目と、会社のAI環境で埋めやすい項目
点検で空欄になった項目は、努力で埋まるものと、使う環境を変えないと埋まらないものに分かれます。仕分けると、次にやるべきことが見えてきます。
| 区分 | 項目 | 理由 |
|---|---|---|
| 自社のルールと手順でしか埋まらない | 1・2・3・4・5・6・7・12・14・15・16・17・18・19・20・22・23・24・25・29・30 | どのサービスを使っても、業務の範囲、アカウントの払い出しと停止の手順、ログを見る担当、社外への説明は会社が決めるもの |
| 会社で用意するAI環境で埋めやすい | 8・10・11・13・21 | 個人アカウントに散らばっている限り管理画面もログもないが、会社で契約した1つの環境に集めれば、利用ログ、権限、使うAIの切り替え、学習の扱い、データの保管場所を会社側でそろえられる |
| 提供元の書類と設定で確かめる | 9・26・27・28 | 提供元の契約書類、認証の中身、サービスが備えるログインの設定で決まる |
個人アカウントや無料版で使われている限り、会社の側には管理画面もログもないため、2つ目の区分は努力しても埋まりません。埋まらない項目が多いときは、社員を責めるより先に、会社で使う環境を1つ用意しましょう。一方で、1つ目の区分は、どの環境を選んでも会社が自分で決める必要が残ります。IPAの解説書も、シャドーAIを避けるためにAIサービスの利用を検討することを、経営者層の対策に挙げています。
商工組合中央金庫の中小企業の生成AIの利用にかかる調査(2026年1月調査・有効回答3,892社)では、会社での導入はなく使用は個人の判断に任せている中小企業が64.9%で、使用を禁止・制限している会社は1.4%にとどまりました。多くの会社は、すでに個人の判断で使われている利用を、会社の環境へ移していく段階にあるといえます。導入の手順は中小企業が生成AIを導入する手順もあわせてご覧ください。
根拠として参照できる公的資料
社内で説明するときや規程の根拠を示すときは、次の資料の該当箇所を添えると話が通りやすくなります。
| 資料 | 公表 | 使いどころ・該当箇所 |
|---|---|---|
| AI事業者ガイドライン(第1.2版)総務省・経済産業省 | 2026年3月31日 | AI開発者・AI提供者・AI利用者の3つの立場で整理。チェックリストとワークシートを別添7として掲載 |
| IPA 情報セキュリティ10大脅威 2026 解説書[組織編] | 2026年3月 | 3位の節(p.16〜18)に、経営者層と、システム管理者・従業員それぞれの対策の一覧(領域1・2・6) |
| 個人情報保護委員会 生成AIサービスの利用に関する注意喚起等 | 2023年6月2日 | 個人情報を含むプロンプトを入力するときの確認事項(領域3) |
| 個人情報保護委員会 漏えい等の対応とお役立ち資料 | ページで随時案内 | 報告が必要な4つの類型と期限(領域5) |
| 文化庁 AIと著作権に関するチェックリスト&ガイダンス | 2024年7月31日 | AI利用者向けの確認事項(領域4) |
| AI推進法(人工知能関連技術の研究開発及び活用の推進に関する法律) | 2025年6月4日公布・9月1日全面施行 | 第7条の活用事業者の責務。罰則を定めた条文は見当たりません |
| 人工知能関連技術の研究開発及び活用の適正性確保に関する指針 | 2025年12月19日 本部決定 | AI推進法第13条に基づく国の指針 |
| OWASP Top 10 for LLM Applications 2025 | 2025年版 | LLM01 プロンプトインジェクション、LLM02 機微情報の漏えい、LLM09 誤情報など(領域4) |
| NIST AI RMF | 2023年1月26日(生成AI向けのプロファイルは2024年7月26日) | 海外の取引先にAIのリスク管理体制を説明するときの共通の枠組み |
| ISMAP(政府情報システムのためのセキュリティ評価制度) | 2020年6月運用開始 | 契約先がクラウドサービスリストに登録されているか(領域6) |
AI推進法には罰則を定めた条文が見当たらず、表の多くは自主的な取組を促す資料です。一方で、個人データの扱いは個人情報保護法の義務にかかわるため、領域3と領域5は資料の該当箇所まで確かめておきましょう。いま自社がどうなっているかは、資料を読むだけでは分からず、30項目の点検で確かめるほかありません。
よくある質問
生成AIのセキュリティチェックリストは誰が実施すべきですか?
30項目すべてを満たさないと危険な状態ですか?
無料の生成AIサービスを使っている場合、どこまで対応できますか?
法務担当がいなくても、契約書やDPAを確認できますか?
取引先からAIのセキュリティ体制を聞かれたら、何を答えればよいですか?
どのくらいの頻度で点検し直すべきですか?
生成AIの情報漏洩を防ぐために会社が確かめる条件は、AI・生成AIの情報漏洩対策|漏洩しない条件5点にまとめています。
まとめ
生成AIのセキュリティ対策は、新しいツールを買うことからではなく、いまの状態を30項目で確かめることから始まります。利用状況、アカウント、入力データ、ルールと教育、ログと有事対応、契約先の6つの領域を見れば、自社がどこで止まっているかがはっきりします。点検で埋まらなかった項目のうち、管理画面やログに関わるものは、社員の努力ではなく使う環境の問題であることが少なくありません。空欄の理由を仕分けたうえで、会社で使う環境をどう用意するかを決めていきましょう。法人のAI活用に関する他の記事はAI活用コラム一覧をご覧ください。
会社が把握していないIT全般をどう見つけて減らすかは、シャドーITとは?シャドーAIとの違いと会社での見つけ方で整理しています。
ログと学習の扱いを、会社の環境でそろえる
UPGEAR AI(アップギアAI)は、ChatGPT・Claude・Gemini・Perplexityを1つの契約・1つの画面で使える法人向けサービスです。全モデルで学習非利用を標準適用し、管理画面ではUPGEAR AI上の利用状況を利用者・日時・利用モデル単位まで把握できます。会話履歴・利用ログ・アカウントは国内サーバー(AWSの日本リージョン)で管理します。料金は月額30,000円(税抜)から。どのプランも利用人数は無制限で、料金は利用量に応じたプラン設計です(人数の目安はライト1〜5名、スタンダード6〜20名、プレミアム21〜50名)。初期費用100,000円(税抜)が別途かかります。
資料をダウンロード UPGEAR AIの詳細を見る執筆:中里 吉利(コプラス株式会社 代表取締役)/Interactive Advertising Bureau(IAB)公認 Google デジタルマーケティング認定資格・Google アナリティクス認定資格・Google 広告測定認定資格